Tin nhắn mang tên ngân hàng, xuất hiện cùng lịch sử thông báo giao dịch, vẫn có thể là tin giả. Báo Sức khỏe và Đời sống dẫn cảnh báo của Cục An ninh mạng về thủ đoạn này; Bảo hiểm tiền gửi Việt Nam cũng từng ghi nhận tin nhắn mạo danh được xếp chung với tin thật. Vì vậy, vị trí hiển thị trong điện thoại không đủ để xác nhận người gửi.
Một nội dung cần cảnh giác là thông báo điểm thưởng sắp hết hạn, yêu cầu truy cập đường dẫn để nhận quà hoặc xác minh. Vietcombank và Techcombank đều đã cảnh báo về kịch bản này. Đích đến là website giả mạo, nơi người dùng bị yêu cầu cung cấp thông tin dưới danh nghĩa đổi điểm hoặc nhận ưu đãi.
Vì sao tin giả xuất hiện cạnh thông báo thật?
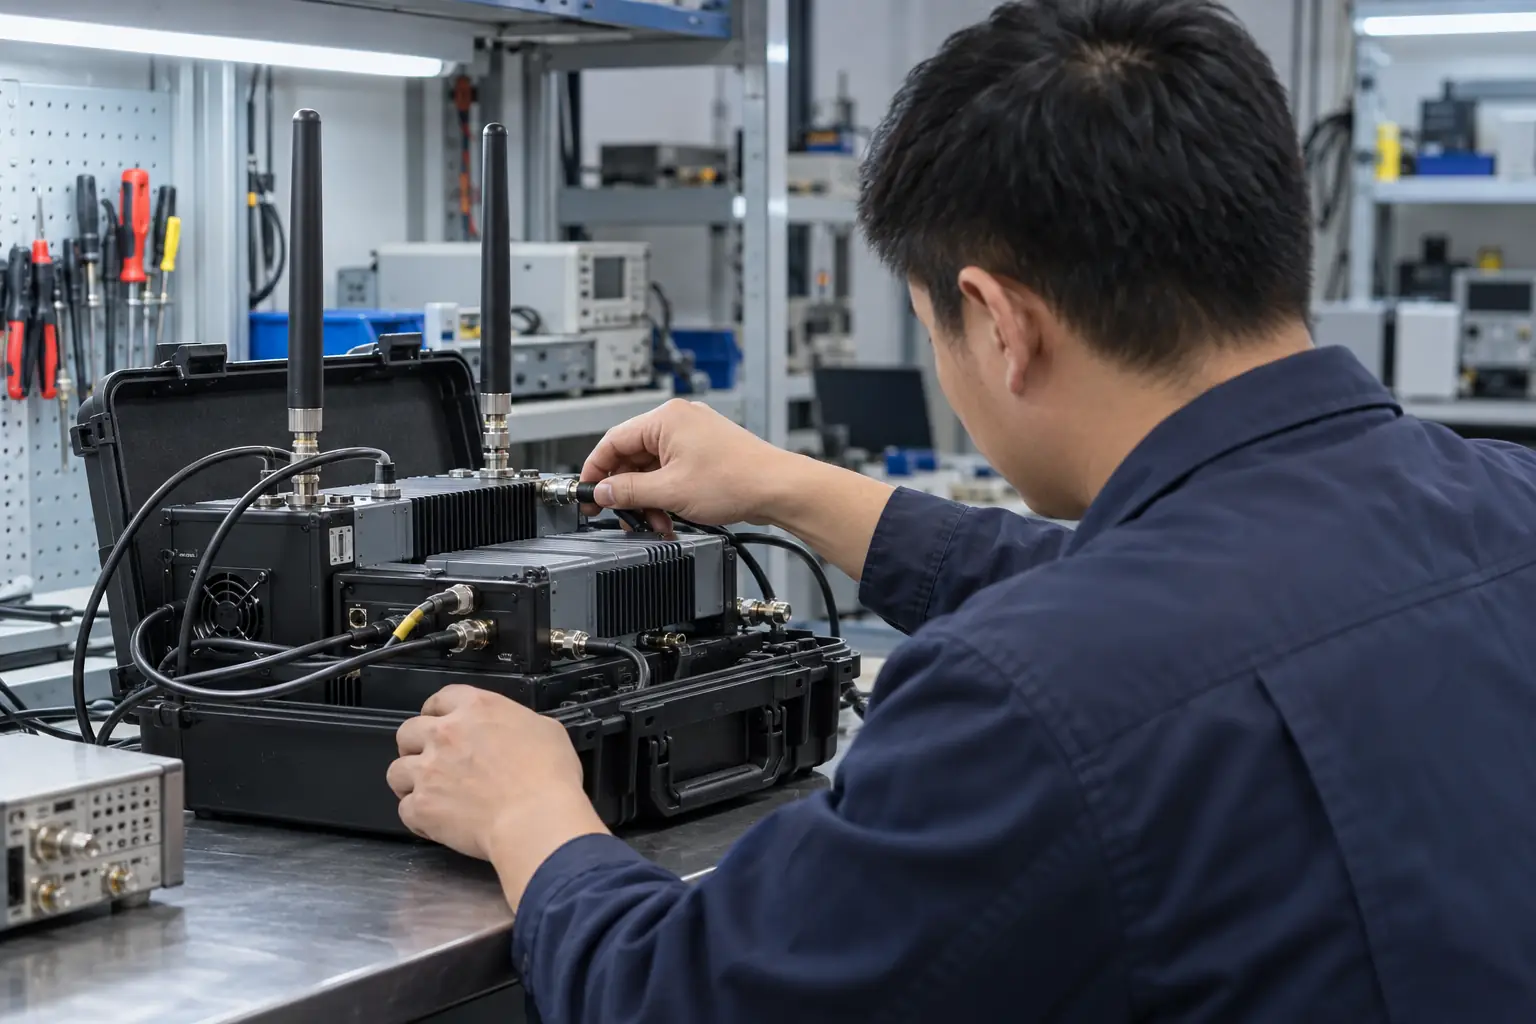
Theo cảnh báo được Sức khỏe và Đời sống đăng tải, đối tượng có thể sử dụng thiết bị giả trạm phát sóng BTS để gửi SMS mạo danh ngân hàng. Cơ chế ghép tin theo tên thương hiệu trên điện thoại khiến thông điệp giả có thể nằm trong luồng tin quen thuộc. Bài viết của Bảo hiểm tiền gửi Việt Nam cũng mô tả phương thức phát tán bằng BTS giả và hiện tượng xếp chung luồng.
Nội dung dẫn dụ có thể thay đổi nhưng mục tiêu lấy thông tin đăng nhập vẫn tương tự. Trong các cảnh báo về SMS mạo danh, MSB và Vietcombank từng nêu kịch bản báo ứng dụng ngân hàng được kích hoạt trên thiết bị lạ. Người nhận được thúc giục bấm liên kết; trang mở ra giả giao diện đăng nhập để thu thập thông tin phục vụ chiếm đoạt tiền.
Bẫy đổi điểm nhắm vào dữ liệu thẻ
Với kịch bản điểm thưởng, Vietcombank mô tả website giả yêu cầu số điện thoại, tên chủ thẻ, số thẻ, ngày hết hạn và mã CVV. Techcombank cũng cảnh báo các trường thông tin tương tự, cùng yêu cầu nhập mã OTP. Đây là những dữ liệu được thu thập dưới vỏ bọc xác minh quyền nhận quà, không đơn thuần là thao tác xem số điểm.
Techcombank cho biết thông tin bị lấy có thể được dùng để chiếm tài khoản, chuyển tiền hoặc thực hiện thanh toán thay nạn nhân. Cảnh báo của MSB cũng nêu nguy cơ mất tiền sau khi khách hàng nhập tên đăng nhập, mật khẩu và OTP vào website giả. Điểm cần kiểm tra vì thế là yêu cầu cung cấp dữ liệu và kênh giao dịch, thay vì chỉ nhìn logo hay tên ngân hàng.
Kiểm tra qua kênh chính thức, xử lý ngay khi lộ thông tin
MSB và Vietcombank đều khẳng định không gửi SMS kèm đường dẫn đăng nhập dịch vụ ngân hàng số của mình. Khi gặp thông điệp tương tự, khách hàng không nên bấm liên kết để kiểm tra. Hãy chủ động mở ứng dụng ngân hàng hoặc truy cập địa chỉ chính thức đã biết; các cảnh báo của MSB và Techcombank đều hướng người dùng về kênh chính thức.
Không cung cấp mật khẩu, OTP hay thông tin bảo mật thẻ theo hướng dẫn từ tin nhắn lạ, kể cả khi người liên hệ tự xưng là nhân viên ngân hàng. MSB và Techcombank cùng đưa ra khuyến cáo này. Nếu đã nhập dữ liệu, cần liên hệ ngay ngân hàng qua kênh chính thức để được hỗ trợ khóa dịch vụ hoặc bảo vệ tài khoản, thay vì tiếp tục làm theo trang đang mở.
Riêng khi đã lộ thông tin thẻ, Vietcombank và Techcombank đều hướng dẫn khóa thẻ khẩn cấp qua ứng dụng hoặc liên hệ tổng đài chính thức để được hỗ trợ. Nội dung bài được đối chiếu ngày 24/10/2026 với các cảnh báo công khai của ngân hàng. Đây là ngày kiểm tra nguồn, không phải thời điểm bắt đầu của thủ đoạn hay xác nhận thiệt hại trong một vụ việc cụ thể.